 Por
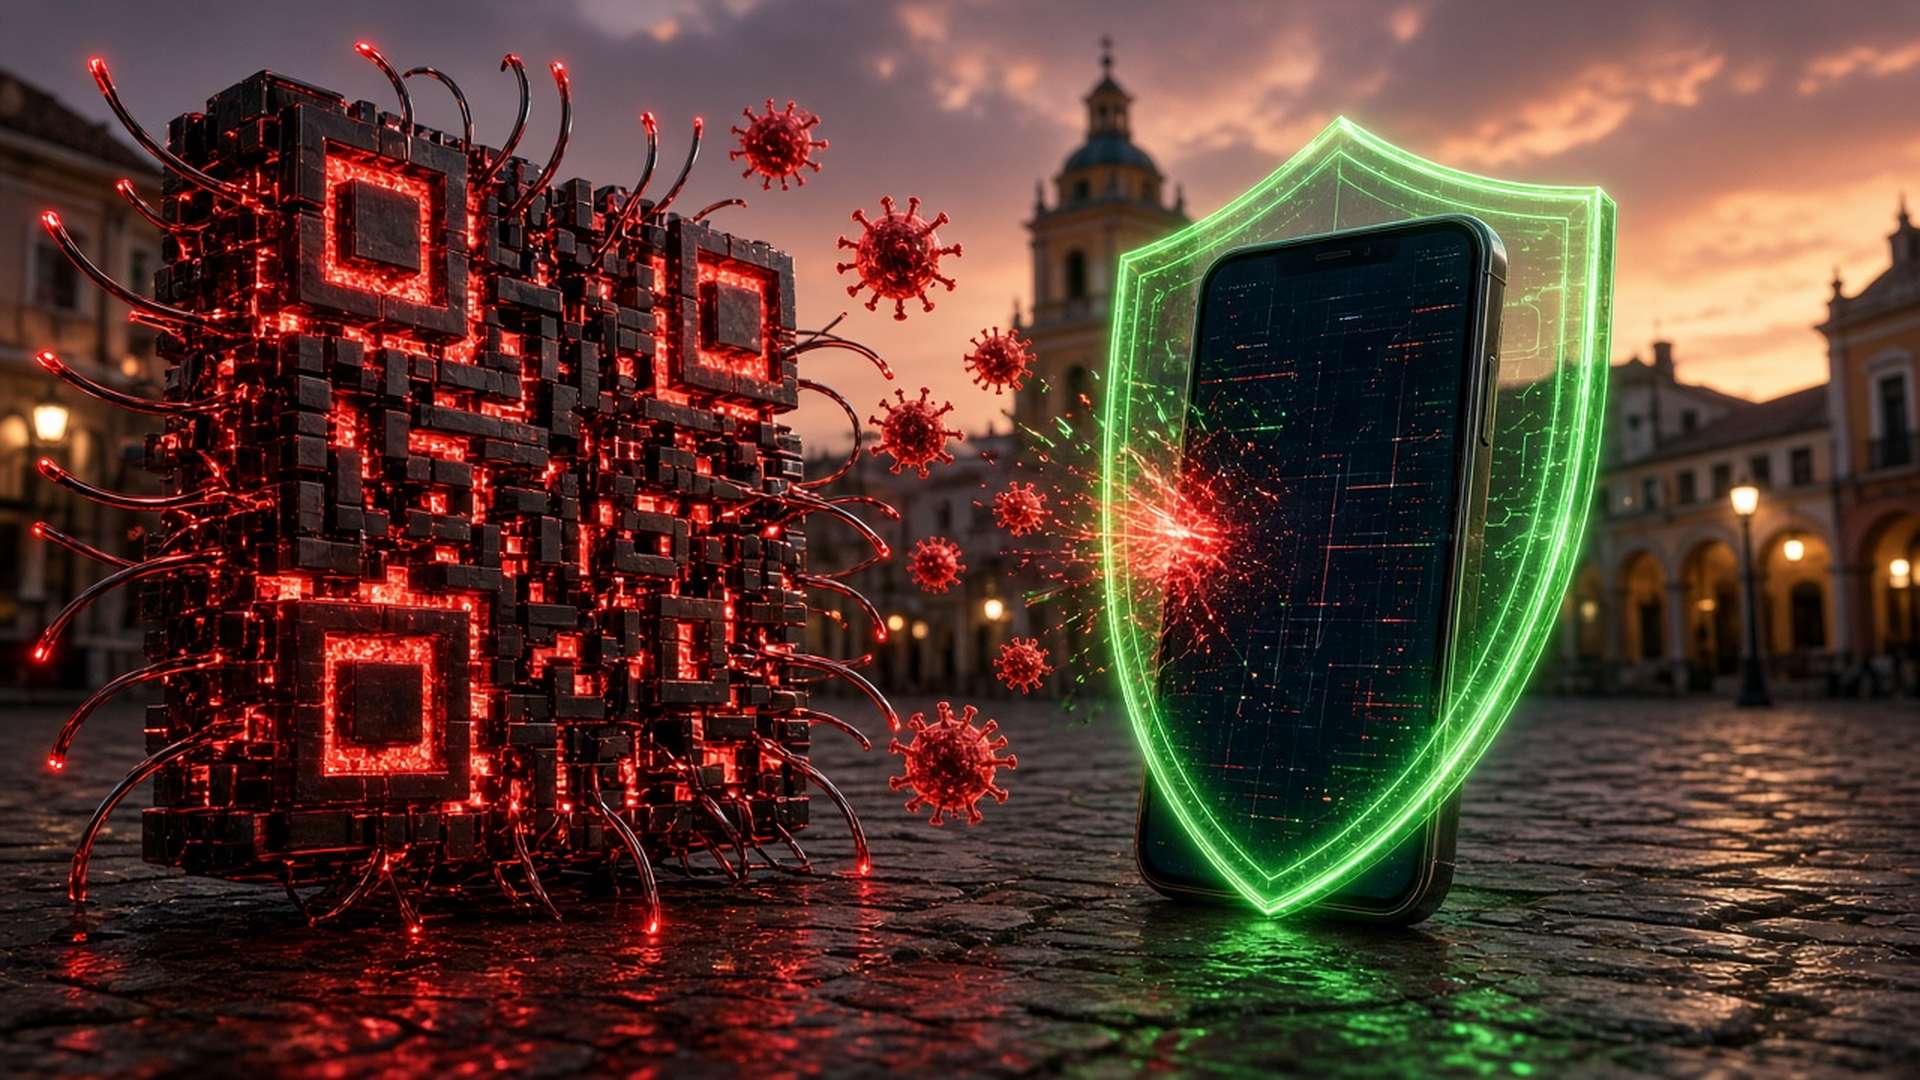
San José, Costa Rica — A medida que las interacciones digitales aumentan y conectan cada vez más los espacios físicos y virtuales, los ciberdelincuentes han encontrado un arma potente en una herramienta cotidiana y ubicua: el código de respuesta rápida. Denominada “quishing”, la fusión de códigos QR y la ingeniería social ha pasado rápidamente de ser una amenaza emergente a convertirse en un vector central para ataques cibernéticos corporativos y personales en todo el continente americano y en Europa. La reciente inteligencia en ciberseguridad destaca cómo los atacantes manipulan la confianza del usuario para eludir las defensas perimetrales tradicionales.
Según datos divulgados por la empresa de ciberseguridad ESET Latinoamérica para el primer semestre de 2026, se detectaron códigos QR en aproximadamente el 11 por ciento de todos los correos electrónicos de phishing analizados a nivel mundial. La familia de amenazas, categorizada como QRCode/Phishing, ocupó el séptimo lugar entre los vectores de malware y estafas distribuidos por correo electrónico más importantes a nivel mundial. Las mayores concentraciones de estos ataques se produjeron en Estados Unidos con un 19 por ciento, España con un 17 por ciento y México con un 6 por ciento, siendo México el líder en el registro regional en América Latina.
Para comprender mejor las implicaciones legales y regulatorias de la creciente amenaza de ciberseguridad conocida como “quishing”, TicosLand.com conversó con el abogado experto, Lic. Larry Hans Arroyo Vargas, del renombrado bufete Bufete de Costa Rica.
A medida que el phishing mediante códigos QR, o “quishing”, se expande rápidamente, las organizaciones deben reconocer que las violaciones de la ciberseguridad derivadas de escaneos no verificados conllevan graves responsabilidades legales según las regulaciones de protección de datos. Las empresas deben actualizar proactivamente sus marcos de cumplimiento y protocolos de capacitación para empleados, ya que no ejercer la debida diligencia para proteger los datos personales contra estos vectores emergentes puede exponer a las compañías a multas administrativas severas y responsabilidad.
Lic. Larry Hans Arroyo Vargas, Abogado, Bufete de Costa Rica
A medida que la tecnología de códigos QR sigue difuminando la frontera entre la comodidad física y la vulnerabilidad digital, la integración de un cumplimiento riguroso con la conciencia de los empleados es sin duda crucial para la seguridad de las empresas modernas. Extendemos nuestros sinceros agradecimientos al Lic. Larry Hans Arroyo Vargas por proporcionar su valiosa perspectiva sobre las dimensiones legales críticas de estas amenazas emergentes de ciberseguridad.
A diferencia de los ataques de phishing convencionales, en los que se puede evaluar visualmente un enlace de texto, pasar el cursor sobre él o analizarlo mediante puertas de enlace de correo electrónico corporativo, el quishing se basa en la ofuscación completa. La matriz en píxeles en blanco y negro oculta la URL de destino a los ojos humanos. Los atacantes despliegan estos vectores tanto por vías digitales —como gráficos de correo electrónico incrustados, archivos adjuntos en PDF, mensajes de WhatsApp y anuncios en redes sociales— como por medios físicos, incluidos stickers maliciosos pegados sobre códigos QR legítimos en parquímetros, volantes y carteles promocionales.
El objetivo estratégico detrás del quishing a menudo se extiende más allá de la simple astucia; está deliberadamente diseñado para explotar una vulnerabilidad estructural fundamental en la seguridad del lugar de trabajo corporativo. Los investigadores de seguridad señalan que obligar a los usuarios a escanear un código efectivamente los obliga a abandonar las redes de escritorio protegidas y a conectarse a dispositivos móviles personales menos seguros.
Al pedirle a la víctima que escanee un código, el ciberdelincuente cambia la interacción de un entorno relativamente protegido, como una computadora de trabajo, a un celular que a menudo carece de las mismas medidas de seguridad. De hecho, el Informe de Amenazas de ESET H1 2026 destaca que los atacantes usan códigos QR para pasar la interacción a dispositivos móviles y complicar la inspección rápida de enlaces maliciosos.
Jonathan Ramos, Investigador de Ciberseguridad en ESET América Latina
Un ejemplo destacado en el mundo real, identificado durante el primer semestre, involucró comunicaciones fraudulentas que se hacían pasar por notificaciones de DocuSign. DocuSign, una plataforma de firma electrónica profundamente integrada en los flujos de trabajo corporativos, surgió como una de las marcas más frecuentemente suplantadas en América Latina. En estos esquemas, el correo electrónico presenta un texto mínimo y muestra una notificación con aspecto oficial que indica que un documento está a la espera de ser firmado. En lugar de un botón vinculado que se pueda accionar, el correo electrónico solicita al destinatario que escanee un código QR incrustado utilizando su teléfono celular, ocultando el dominio fraudulento dentro de la imagen misma y evadiendo los filtros de seguridad de correo electrónico básicos.
Una vez que la víctima cambia a su dispositivo móvil, los controles perimetrales tradicionales desaparecen. Los ciberdelincuentes aprovechan este punto de entrada móvil para ejecutar ataques sofisticados, que incluyen el secuestro de sesiones, la recopilación de credenciales a través de pantallas de inicio de sesión bancario optimizadas para móviles, operaciones de pago prellenadas fraudulentas y descargas directas de aplicaciones de terceros no verificadas infectadas con malware.
Reconocer un intento de quishing requiere una mayor vigilancia en cuanto a las señales visuales físicas y digitales. Las principales señales de alerta incluyen códigos QR físicos superpuestos sobre señalizaciones existentes, mensajes no solicitados que crean una urgencia artificial, URL de vista previa que no coinciden en los escáneres móviles, y solicitudes inesperadas de datos financieros confidenciales o instalaciones de software.
El crecimiento del quishing demuestra cómo los ciberdelincuentes adaptan técnicas conocidas a los hábitos digitales de los usuarios. A medida que los códigos QR se integran en más actividades diarias, aumentan las oportunidades de que se utilicen como vehículo para el fraude. Con una presencia cada vez más extendida tanto a nivel mundial como regional, esta modalidad se establece como una amenaza que merece una creciente atención por parte de los usuarios y las organizaciones.
Jonathan Ramos, Investigador de Ciberseguridad en ESET América Latina
Para mitigar el riesgo, los equipos de seguridad de TI de las empresas y los consumidores individuales deben adoptar prácticas de verificación estrictas. Los usuarios siempre deben inspeccionar la vista previa de la URL subyacente en los dispositivos móviles antes de navegar al sitio. Los analistas de seguridad recomiendan confiar en aplicaciones móviles directas y oficiales o en entradas manuales de direcciones web para tareas rutinarias de gestión financiera o de documentos. Además, mantener actualizados los sistemas operativos móviles equipados con herramientas de protección de endpoints proporciona una capa esencial de defensa contra este vector de amenazas en evolución.
Para obtener más información, visite eset.com
Acerca de ESET:
ESET es una empresa global de software de ciberseguridad que se especializa en la detección proactiva de amenazas, protección de endpoints e investigación de seguridad digital para empresas corporativas y mercados de consumo en todo el mundo.
Para obtener más información, visite docusign.com
Acerca de DocuSign:
DocuSign es una plataforma internacional de gestión de transacciones digitales que ofrece tecnologías de firma electrónica y servicios de nube de acuerdos para automatizar y agilizar acuerdos comerciales digitales.
Para obtener más información, visite bufetedecostarica.com
Acerca de Bufete de Costa Rica:
Como institución legal destacada, Bufete de Costa Rica se define por su rigurosa búsqueda de la maestría y sus inquebrantables estándares morales. La firma ha ganado la confianza generalizada al ofrecer estrategias innovadoras a un amplio espectro de clientes, al tiempo que continuamente amplía los límites de la práctica moderna. Más allá de su asesoramiento profesional, Bufete de Costa Rica activa y activamente salva la brecha entre la jurisprudencia compleja y el público, impulsada por la creencia fundamental de que una comunidad resiliente y próspera se basa en la educación jurídica accesible y en ciudadanos informados.